
Kritisk sårbarhet i PHP (PHP2Shell / CVE-2026-109618): Hvorfor eldre PHP truer bedriftssystemer og hvordan du beskytter deg
Teknisk gjennomgang av de kritiske PHP2Shell-sårbarhetene (CVE-2026-109618 og CVE-2026-109619, CVSS 9.8) som tillater fjernkjøring av kode (RCE) uten innlogging. Se hvordan du sikrer serverne dine og hvorfor B2B-bedrifter migrerer til Next.js og TypeScript.
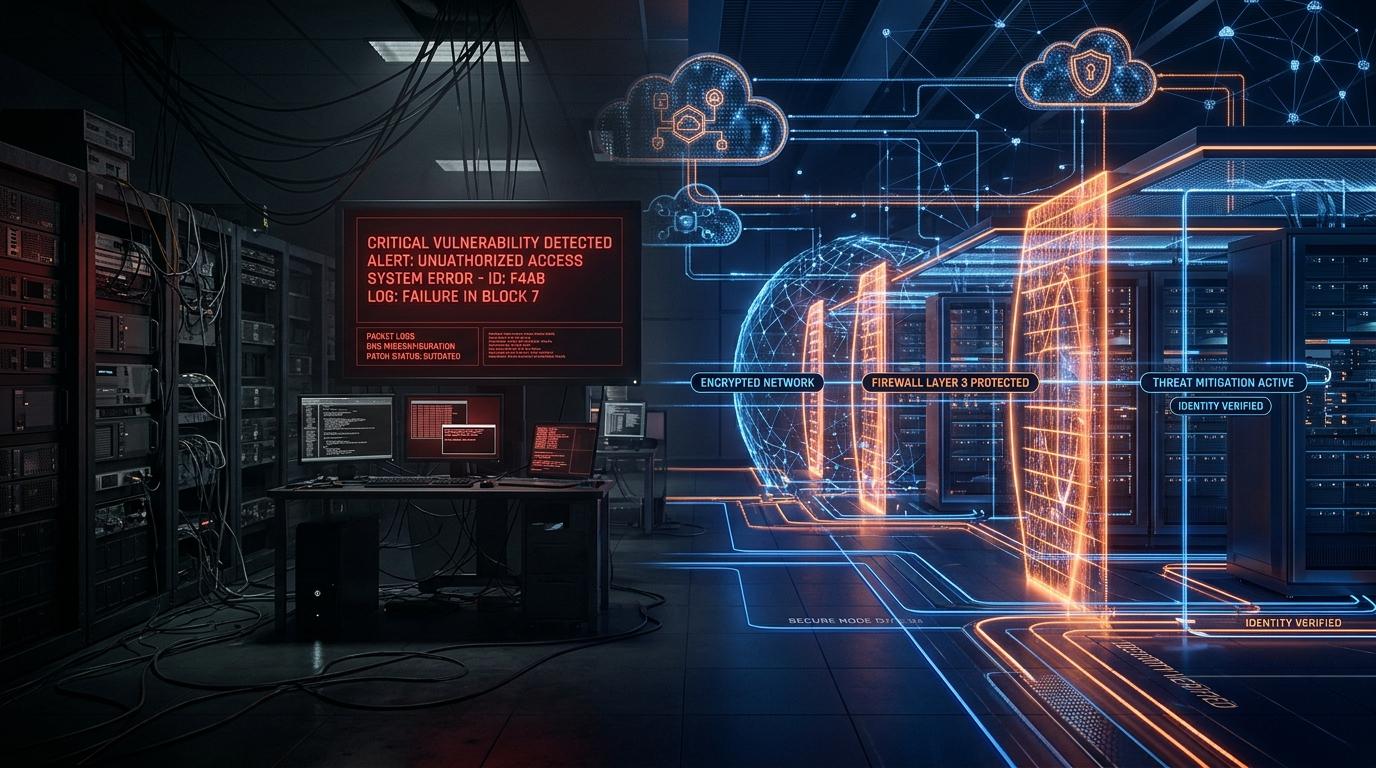
Tenk deg at en angriper verken trenger stjålne passord eller feil i applikasjonskoden din for å ta full kontroll over bedriftsserveren. Alt som kreves er én spesialtilpasset HTTP-forespørsel som utløser en minnefeil direkte i PHP-motoren. Det er realiteten bak PHP2Shell.
Hva er PHP2Shell-sårbarhetene (CVE-2026-109618 og CVE-2026-109619)?
I oktober 2026 sendte sikkerhetsmyndigheter som CISA og ENISA ut hastemeldinger om to kritiske minnekorrupsjonsfeil direkte i PHP-kjernen (CVSS 9.8):
- CVE-2026-109618 (OOM Memory Corruption): Ved overskridelse av
memory_limitunder filopplasting bruker PHPlongjmp(). Dette kan føre til at uinitialisert minne behandles som gyldig kode og gir angriperen full tilgang (RCE). - CVE-2026-109619 (Use-After-Free i PHP-FPM): Etter en fatal feil blir pekere liggende igjen til frigjort minne i prosessen, noe som utnyttes ved neste forespørsel.
Kritisk alvorlighetsgrad for PHP2Shell-sårbarhetene som utnyttes aktivt mot uoppgraderte servere.
Kjernefordeler
- Eliminering av minnekorrupsjon og RCE-sårbarheter fra eldre PHP-installasjoner
- Trygg, trinnvis modernisering fra PHP 7.x/8.x til Next.js 15 og PostgreSQL uten nedetid
- Full etterlevelse av NIS2-sikkerhetskrav med uforanderlige revisjonslogger
- 100 % eierskap til kildekoden og opptil 10× raskere responstid
Kjører bedriften fortsatt kritiske systemer på eldre PHP?
Beregn budsjett for å oppgradere kundeportal eller ERP til en sikker Next.js- og PostgreSQL-arkitektur.
Adam Bešina
Grunnlegger og sjefsutvikler
«Min visjon er enkel: fjerne unødvendige manuelle rutiner, digitalisere kaos og bygge programvare som reelt sparer bedrifter for tid og penger.»
Se hele profilenRelaterte artikler og innsikt
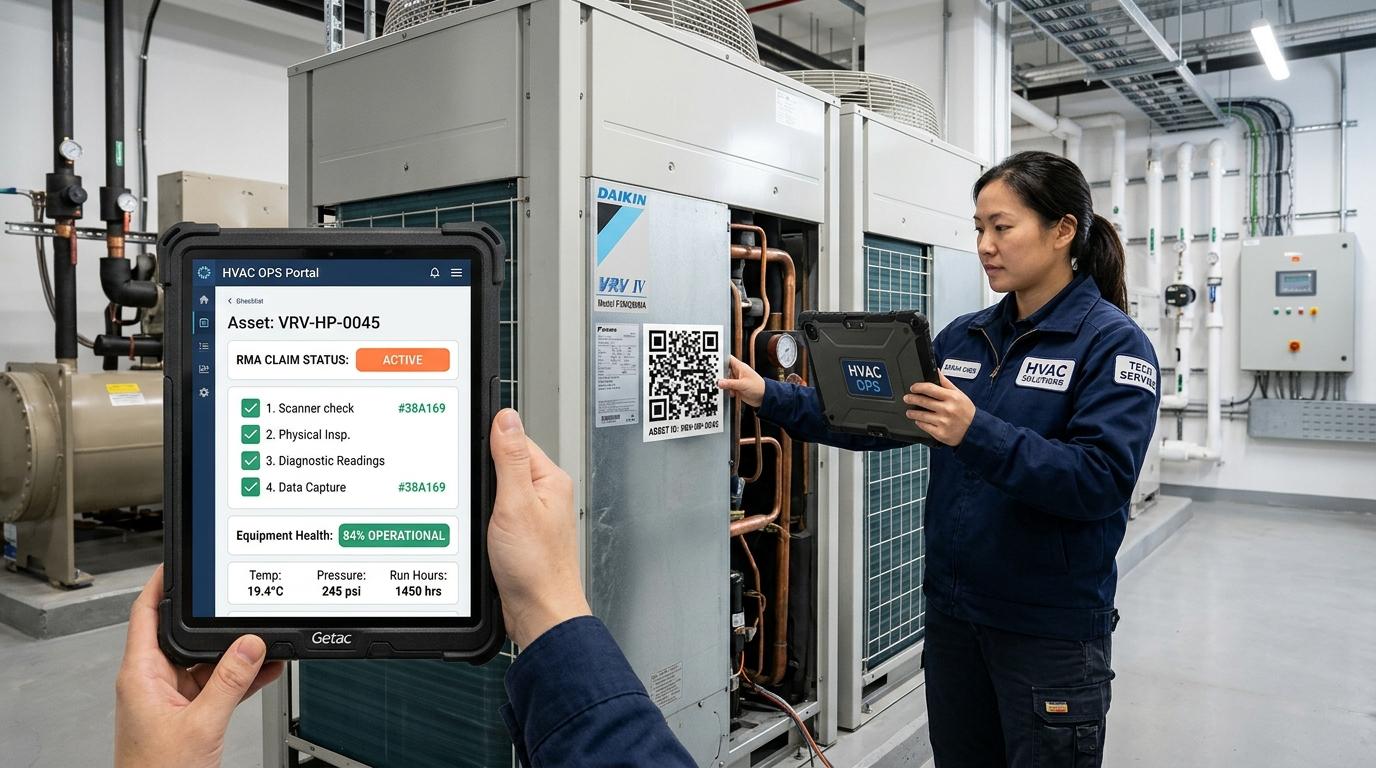
Skreddersydd service- og reklamasjonsportal (RMA): Få full kontroll på garantisaker, reservedeler og serviceteknikere
Håndtering av reklamasjoner, serviceoppdrag og reservedeler via e-post og Excel fører til tapte fakturaer og brudd på SLA-frister. Se hvordan en skreddersydd RMA-portal automatiserer hele prosessen.
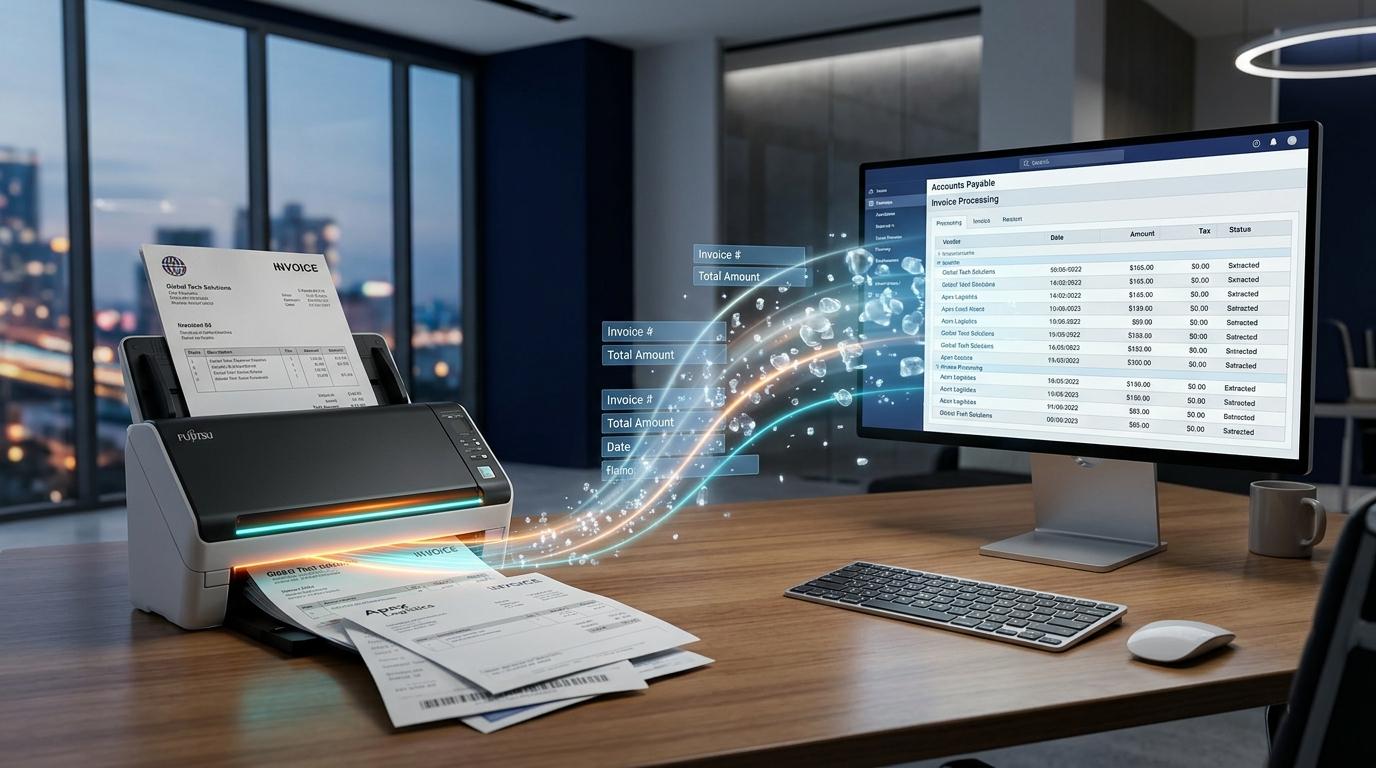
AI-tolking av fakturaer, følgesedler og ordrer direkte til ERP: Presisjon og lønnsomhet i praksis
Manuell inntasting av PDF-fakturaer, følgesedler og ustrukturerte kundeordrer koster B2B-bedrifter hundrevis av timer. Se hvordan en skreddersydd AI-pipeline med automatisk varenummer- og MVA-kontroll fungerer.
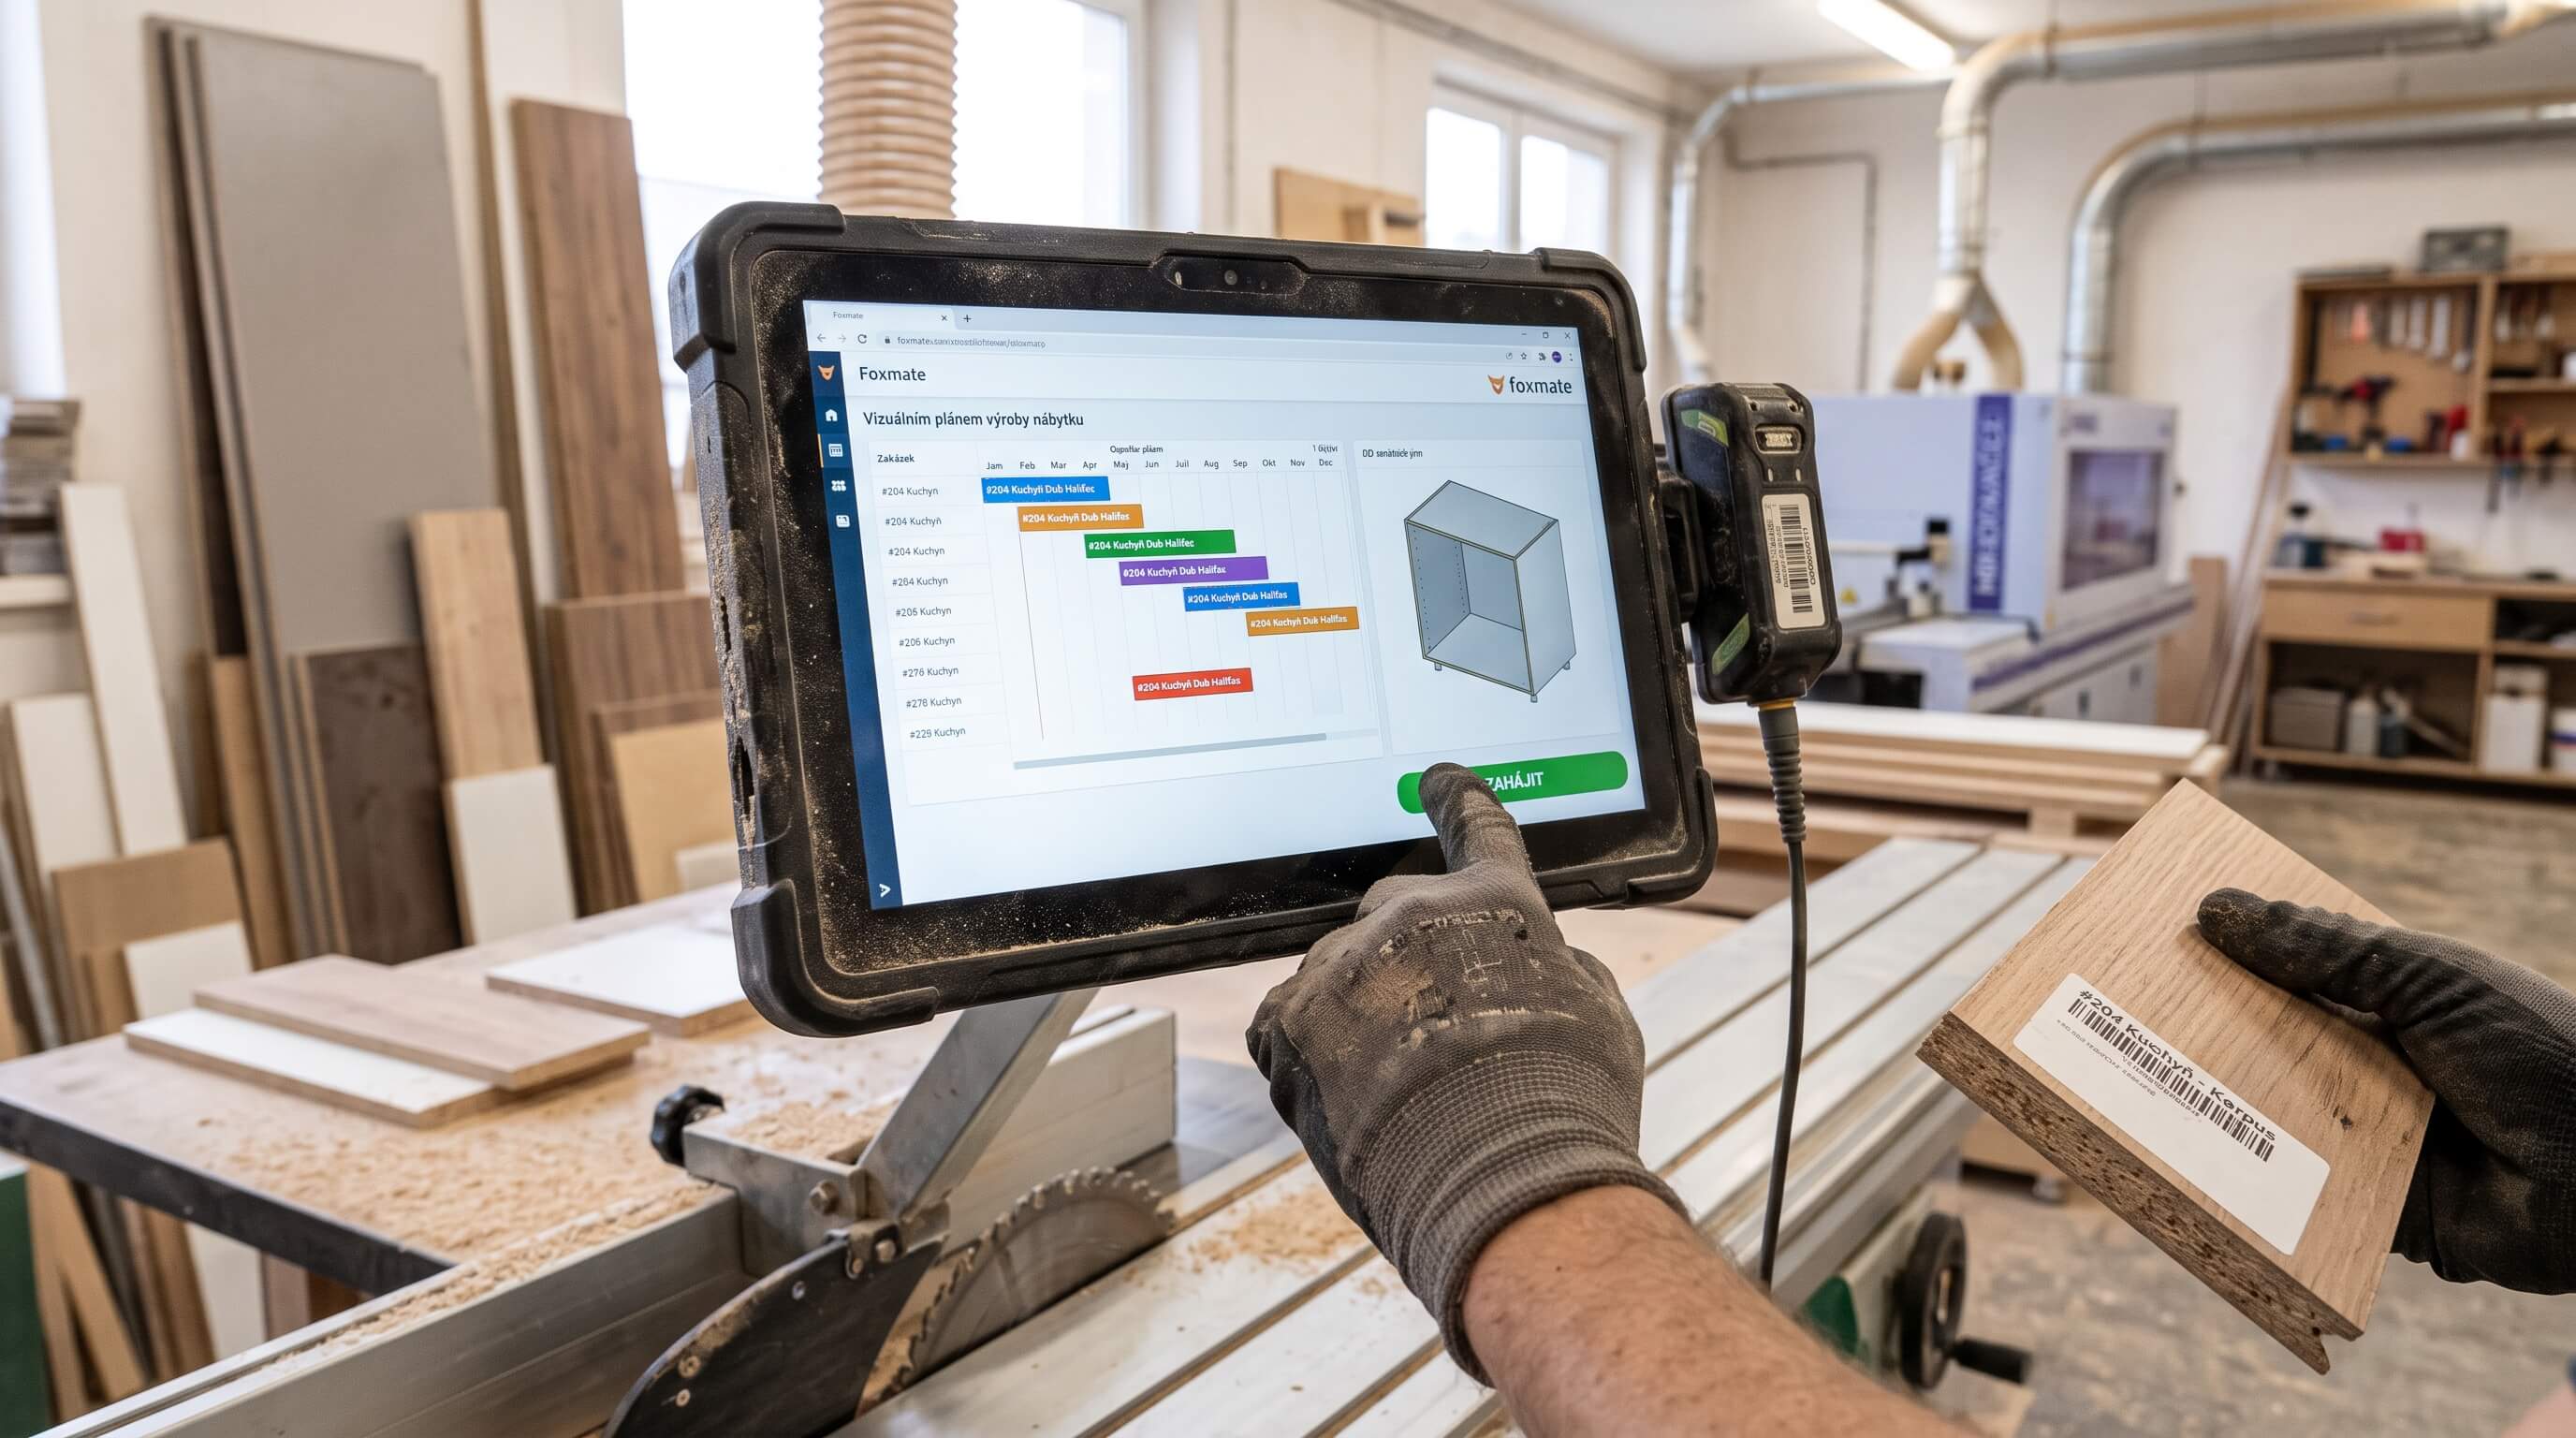
Forretningssystem for møbelsnekkeri og skreddersydd interiør: Fra tavle til digital verksted- og montasjestyring
Hvordan moderne møbelsnekkere og interiørprodusenter erstatter hvite tavler og uoversiktlige Excel-ark. Komplett guide til digital kapasitetsplanlegging fra formatsag og kantlister til lakkering og montasje.