
Krytyczna luka w PHP (PHP2Shell / CVE-2026-109618): Dlaczego przestarzałe PHP zagraża systemom firmowym i jak się chronić
Analiza techniczna krytycznych podatności środowiska wykonawczego PHP (CVE-2026-109618 oraz CVE-2026-109619, CVSS 9.8) pozwalających na zdalne wykonanie kodu (RCE) bez uwierzytelnienia. Sprawdź, jak zabezpieczyć serwery i dlaczego firmy B2B migrują na Next.js i TypeScript.
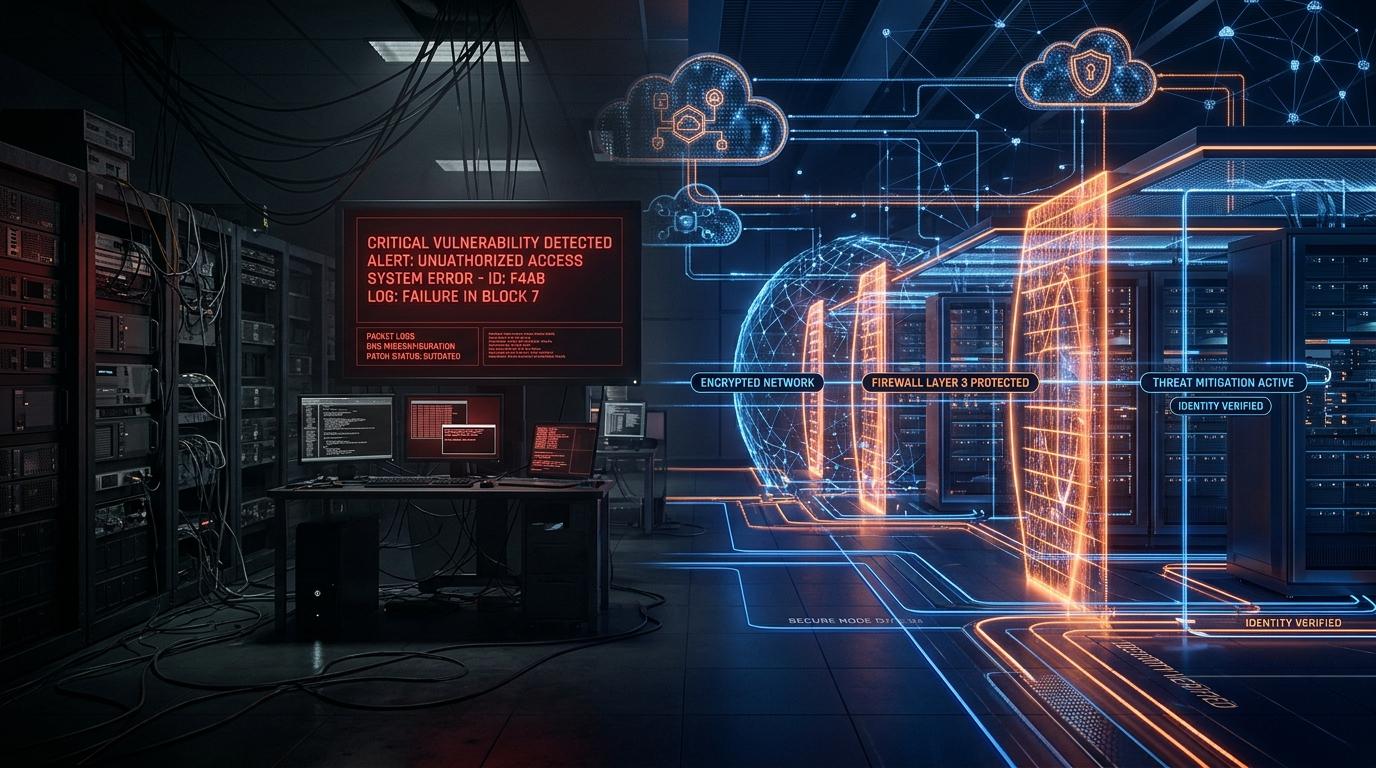
Wyobraź sobie, że atakujący nie potrzebuje skradzionego hasła ani błędu SQL Injection w Twoim kodzie, aby przejąć pełną kontrolę nad serwerem firmy. Wystarczy jedno spreparowane żądanie HTTP wywołujące przekroczenie limitu pamięci bezpośrednio w silniku PHP. Tak działa krytyczna luka PHP2Shell.
Na czym polega masowa luka PHP2Shell (CVE-2026-109618 i CVE-2026-109619)
Pod koniec października 2026 r. agencje bezpieczeństwa (w tym CISA i ENISA) wydały pilne ostrzeżenia dotyczące krytycznych błędów w samym jądrze interpretera PHP: CVE-2026-109618 oraz CVE-2026-109619 (o ocenie CVSS do 9.8).
- CVE-2026-109618 (Uszkodzenie pamięci OOM przez
longjmp()): Gdy żądanie przekraczamemory_limit(np. podczas przesyłania formularza multipart), PHP przerywa wykonywanie za pomocą funkcji Clongjmp(). Jeśli struktury żądania są częściowo zainicjalizowane, procedura czyszcząca pozwala na zdalne wykonanie kodu (RCE). - CVE-2026-109619 (Use-After-Free w procesach PHP-FPM / FrankenPHP): Obsługa błędów krytycznych pozostawia wskaźniki do zwolnionej pamięci, co pozwala przejąć kontrolę przy kolejnym żądaniu HTTP.
Krytyczny poziom zagrożenia luk RCE w silniku PHP, aktywnie skanowanych przez zautomatyzowane botnety.
Kluczowe korzyści
- Natychmiastowa eliminacja ryzyka przejęcia serwera przez luki w starym silniku PHP
- Bezpieczna migracja ze starego PHP 7.x/8.x na nowoczesny stack Next.js 15 i PostgreSQL bez przestojów
- Pełna zgodność z wymogami dyrektywy NIS2, logowaniem audytowym i szyfrowaniem danych
- 100% własności kodu źródłowego i 5–10× szybsze działanie systemu
Twój system firmowy nadal działa na starym PHP?
Oblicz koszt bezpiecznej modernizacji portalu B2B lub systemu ERP do architektury Next.js i PostgreSQL.
Adam Bešina
Założyciel & Lead Developer
„Moja wizja jest prosta: eliminować zbędną rutynę manualną, porządkować chaos i tworzyć oprogramowanie, które realnie oszczędza firmom czas i pieniądze.”
Zobacz cały profilPowiązane artykuły i wiedza
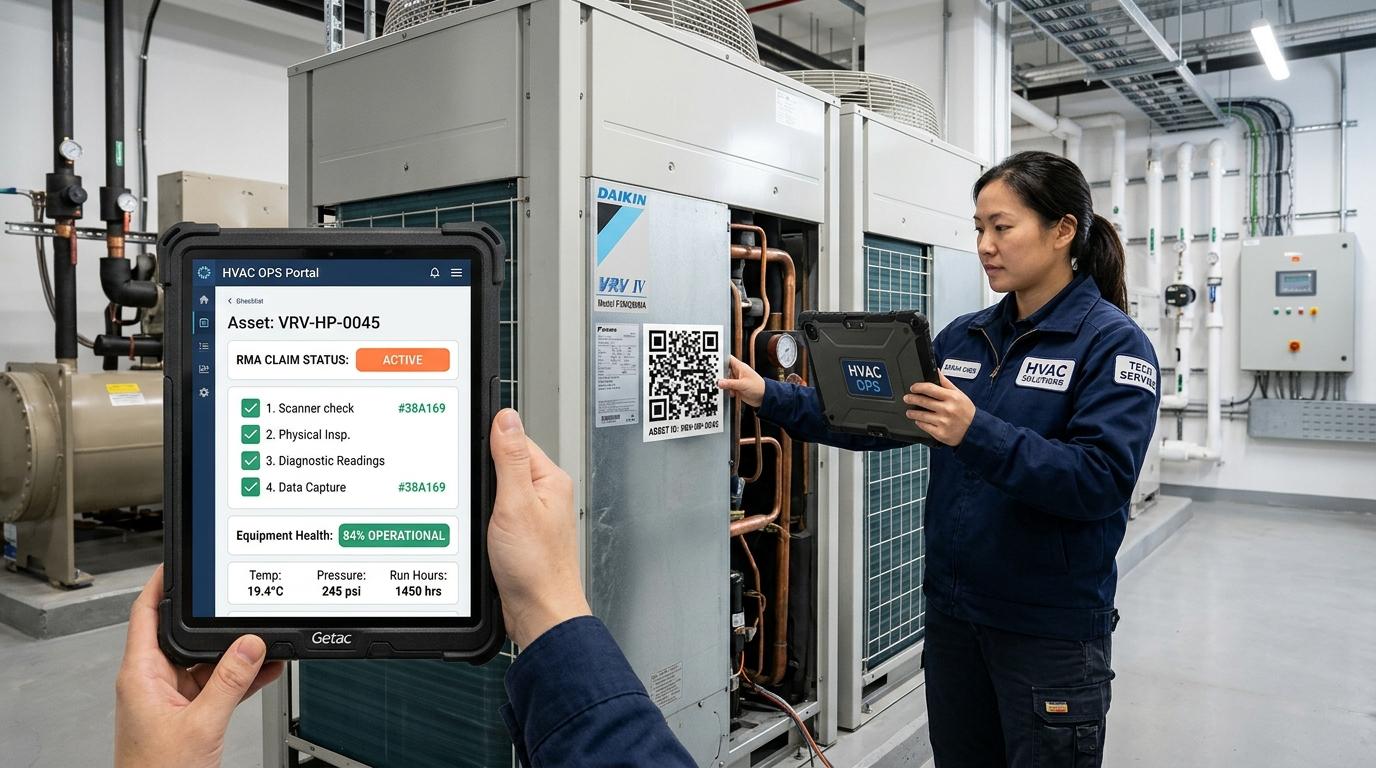
Portal serwisowy i reklamacyjny (RMA) na miarę: Jak opanować chaos w naprawach, częściach zamiennych i wyjazdach serwisantów
Obsługa reklamacji, serwisu pogwarancyjnego i wyjazdów techników przez e-maile oraz Excela prowadzi do przekroczenia terminów SLA i niezafakturowanych napraw. Zobacz, jak działa dedykowany portal RMA.
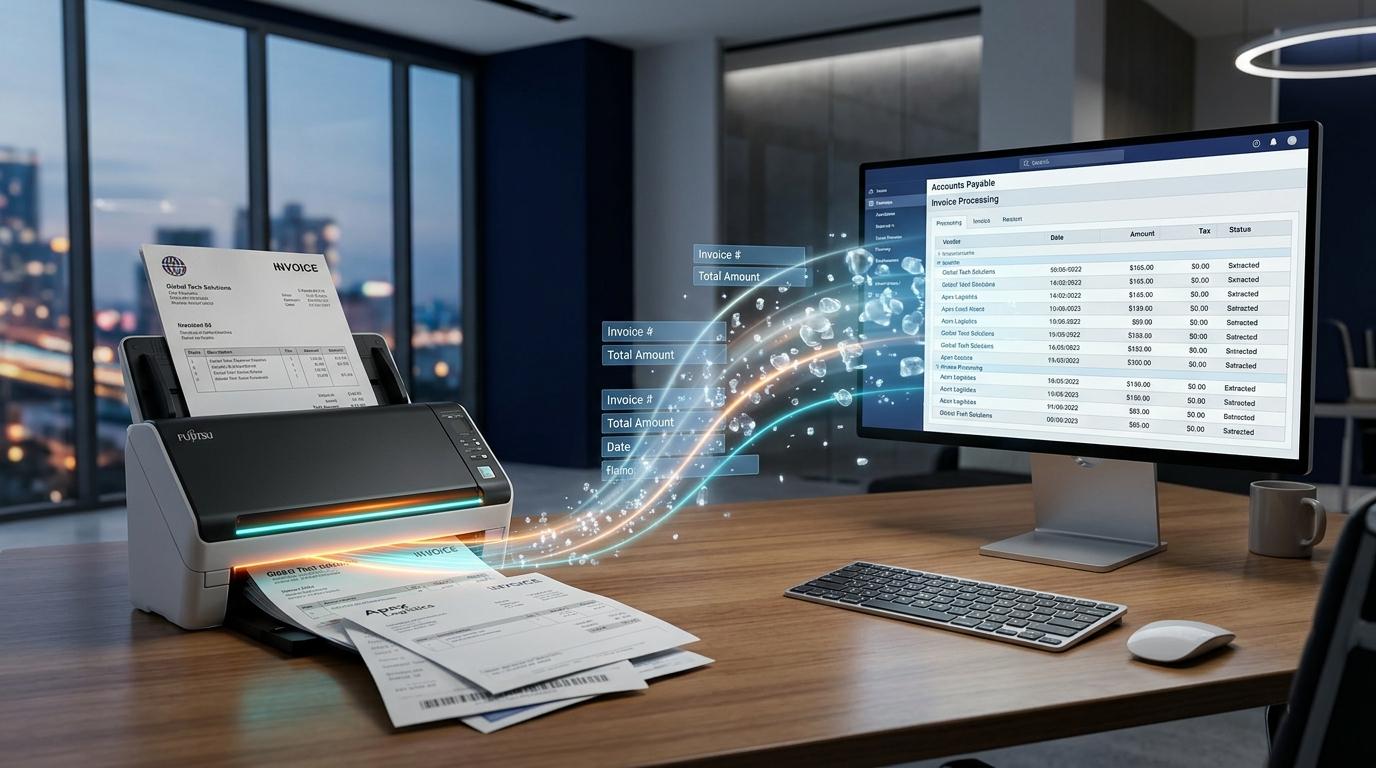
Ekstrakcja faktur, listów przewozowych i zamówień AI do ERP (Pohoda / Helios / ABRA): Porównanie dokładności i oszczędności
Ręczne przepisywanie faktur kosztowych PDF, dokumentów WZ i nieustrukturyzowanych zamówień klientów kosztuje firmy B2B setki godzin miesięcznie. Zobacz, jak działa pipeline AI + OCR z automatyczną walidacją kodów magazynowych.
System informatyczny dla stolarstwa i produkcji mebli na wymiar: Od tablicy do cyfrowego dyspozytora
Jak nowoczesne zakłady stolarskie zastępują białe tablice i skomplikowane arkusze Excela. Kompleksowy przewodnik po cyfrowym planowaniu mocy przerobowych od piły i okleiniarki po montaż u klienta.